Secret
Secret 原理上与 ConfigMap 类似。区别在于,Secret 中的内容是经过 base64 编码后的(编码!不是加密!!!),相比于 ConfigMap,有着较强的安全性。
Secret 资源基础概念
- Secret主要用于存储密钥、OAuth令牌和 SSH 密钥等敏感信息,这些敏感信息采用base64编码保存,略好于明文存储
- Secret根据其用途等,还有类型上的区分
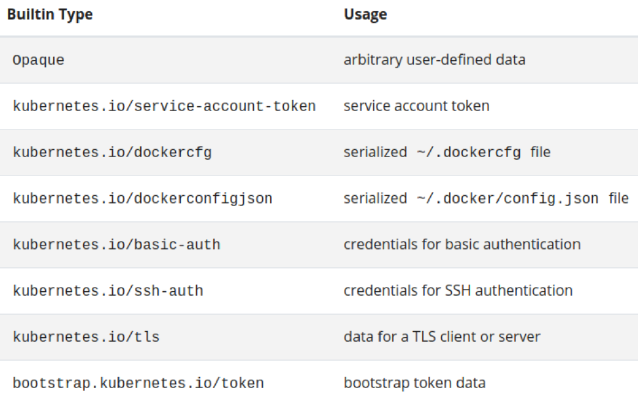
注意:不同类型的Secret,在定义时支持使用的标准字段也有所不同,例如ssh-auth类型的Secret应该使用ssh-privatekey,而basi-auth类型的Secret则需要使用username和password等。
提示:另外也可能存在一些特殊的用于支撑第三方需求的类型,[例如ceph的keyring信息使用的kubernetes.io/rbd等](http://xn--cephkeyringkubernetes-6g77ath57en99ipwxbq66hd7hla.io/rbd等)
创建Secret资源
-
支持类似于ConfigMap的创建方式,但Secret有类型子命令,而且不同类型在data或stringData字段中支持嵌套使用的key亦会有所相同;
-
命令式命令
-
generic
- kubectl create secret generic NAME [--type=string] [--from-file=[key=]source] [--from-literal=key1=value1]
- 除了后面docker-registry和tls命令之外的其它类型,都可以使用该命令中的--type选项进行定义,但有些类型有key的特定要求
-
tls
- kubectl create secret tls NAME --cert=path/to/cert/file --key=path/to/key/file
- 通常,其保存cert文件内容的key为tls.crt,而保存private key的key为tls.key
-
docker-registry
- kubectl create secret docker-registry NAME --docker-username=user --docker-password=password --docker-email=email [--docker-server=string] [--from-file=[key=]source]
- 通常,从已有的json格式的文件加载生成的就是dockerconfigjson类型,命令行直接量生成的也是该类型
-
Secret 资源示例
-
命令式命令
- kubectl create secret generic mysql-root-authn --from-literal=username=root --from-literal=password=MagEdu.c0m
-
配置文件
apiVersion: v1
kind: Secret
metadata:
  name: mysql-root-authn
  namespace: default
type: Opaque
data:
  password: TWFnRWR1LmMwbQ==
  username: cm9vdA==
apiVersion: v1
kind: Secret
metadata:
  name: nginx-ssl-secret
  namespace: default
type: kubernetes.io/tls
data:
  tls.crt: LS0tLS1CRUdJTiBDRVJUSUZJQ...SNGQ0PQotLS0tLUVORCBDRVJUSUZJQ0FURS0tLS0tCg==
  tls.key: LS0tLS1CRUdJTiBSU0EgUFJJ...nN0d5U28rCi0tLS0tRU5EIFJTQSBQUklWQVRFIEtFWS0tLS0tCg==
引用Secret对象
-
Secret资源在Pod中引用的方式同样有两种
-
环境变量
- 引用Secret对象上特定的key,以valueFrom赋值给Pod上指定的环境变量
- 在Pod上使用envFrom一次性导入Secret对象上的所有key-value,key (也可以统一附加特定前缀)即为环境变量名,value自动成为相应的变量值
-
secret卷
-
在Pod上将Secret对象引用为存储卷,而后整体由容器mount至某个目录下
- key转为文件名,value即为相应的文件内容
-
在Pod上定义Secret卷时,仅引用其中的部分key,而后由容器mount至目录下
-
在容器上仅mount Secret卷上指定的key
-
-
-
注意:容器很可能会将环境变量打印到日志中,因而不建议以环境变量方式引用Secret中的数据
容器镜像拉取 Secret
如果你尝试从私有仓库拉取容器镜像,你需要一种方式让每个节点上的 kubelet 能够完成与镜像库的身份认证。你可以配置镜像拉取 Secret 来实现这点。 Secret 是在 Pod 层面来配置的。
使用 imagePullSecrets
imagePullSecrets 字段是一个列表,包含对同一名字空间中 Secret 的引用。 你可以使用 imagePullSecrets 将包含 Docker(或其他)镜像仓库密码的 Secret 传递给 kubelet。kubelet 使用此信息来替 Pod 拉取私有镜像。
可以参考以下方法进行配置:
获取dockerconfigjson 并通过base64编码
cat ~/.docker/config.json | base64 -w0
创建my-secret.yaml
apiVersion: v1
kind: Secret
metadata:
  name: registrypullsecret
data:
  .dockerconfigjson: <base-64-encoded-json-here>
type: kubernetes.io/dockerconfigjson
参考链接:https://stackoverflow.com/questions/32726923/pulling-images-from-private-registry-in-kubernetes
官方文档 :https://kubernetes.io/docs/tasks/configure-pod-container/pull-image-private-registry/
执行下列命令生成对应的 secret
kubectl create secret docker-registry <secret-name> --docker-server=<your-registry-server> --docker-username=<your-name> --docker-password=<your-pword>
如果不配置,那么创建pod时会提示 Back-off pulling image